DSGVO-Enforcement 2025 — die Bußgeldwelle trifft den Mittelstand.


Sieben Jahre DSGVO — und der Vollzug kommt erst jetzt richtig
Die DSGVO gilt seit Mai 2018. Sieben Jahre. In dieser Zeit haben Unternehmen Cookie-Banner eingeführt, Datenschutzbeauftragte benannt, Verzeichnisse von Verarbeitungstätigkeiten angelegt — und dabei das Gefühl entwickelt, das Thema sei erledigt.
Es ist nicht erledigt.
Was in den ersten Jahren nach Inkrafttreten fehlte, war ein schlagkräftiger Vollzug. Die Aufsichtsbehörden waren im Aufbau, die Verfahren langwierig, die Bußgelder gemessen am gesetzlichen Rahmen verhalten. Dieses Fenster hat sich geschlossen. Die Behörden in Irland, Deutschland, Italien, Schweden und den Niederlanden verhängen mittlerweile Bußgelder in einer Größenordnung, die keine Stabsstelle mehr als theoretisches Risiko abtun kann.
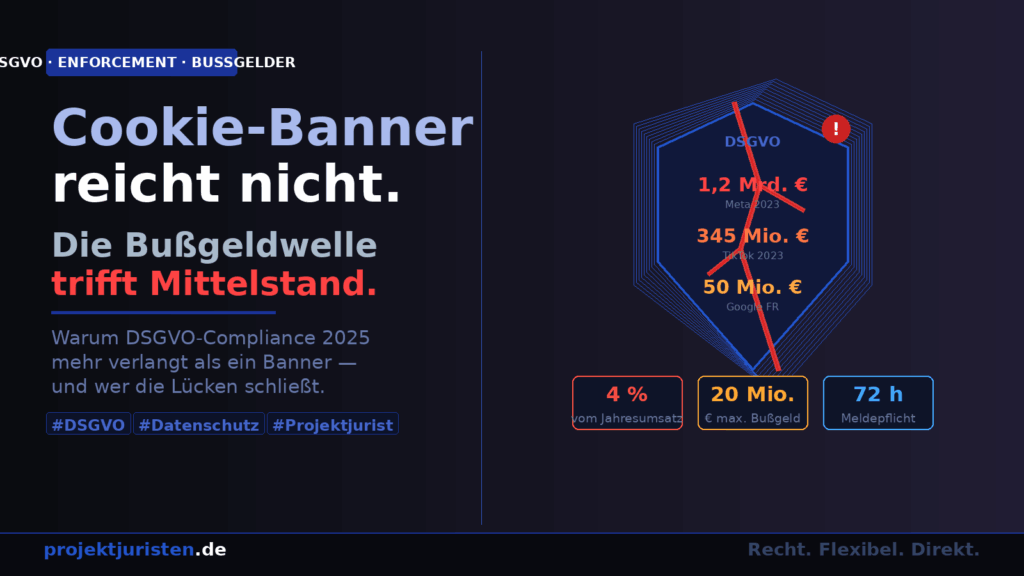
Meta: 1,2 Milliarden Euro. TikTok: 345 Millionen Euro. Das sind keine abstrakten Zahlen. Sie sind die Blaupause dafür, wie Datenschutzbehörden Verstöße bewerten — und sie zeigen die Richtung, in die sich auch die nationale Vollzugspraxis entwickelt.
Was die meisten Unternehmen falsch verstehen
Das verbreitetste Missverständnis in der DSGVO-Compliance des deutschen Mittelstands ist folgendes: Wer einen Cookie-Banner hat, eine Datenschutzerklärung auf der Website und einen benannten Datenschutzbeauftragten, ist compliant.
Das ist falsch — und zwar strukturell.
Der Cookie-Banner ist das sichtbare Ende eines Eisbergs. Was darunter liegt, ist das eigentliche Compliance-Programm: ein vollständiges Verzeichnis aller Verarbeitungstätigkeiten, Rechtsgrundlagen für jede einzelne Verarbeitung, Datenverarbeitungsverträge mit jedem externen Dienstleister, der personenbezogene Daten verarbeitet, technische und organisatorische Maßnahmen, die dem Stand der Technik entsprechen, dokumentierte Datenschutz-Folgenabschätzungen für risikoreiche Verarbeitungen und ein funktionsfähiger Prozess für die 72-Stunden-Meldepflicht bei Datenschutzverletzungen.
In der Praxis fehlen regelmäßig: vollständige Verzeichnisse — weil niemand den Aufwand der initialen Erhebung vollständig geleistet hat. Verarbeitungsverträge — weil Clouddienstleister, HR-Software-Anbieter und Marketing-Tools eingekauft wurden, ohne die datenschutzrechtlichen Voraussetzungen zu prüfen. Rechtsgrundlagen — weil Verarbeitungen stattfinden, für die keine klare Grundlage existiert oder die Einwilligung, auf die man sich stützt, nicht wirksam eingeholt wurde.
Was 2025 anders ist — drei Entwicklungen
Erstens: Die Durchsetzung koordiniert sich europäisch. Der One-Stop-Shop-Mechanismus der DSGVO, der bei grenzüberschreitenden Verarbeitungen eine federführende Behörde bestimmt, funktioniert mittlerweile eingespielter als in den Anfangsjahren. Beschwerden, die in einem Mitgliedstaat eingereicht werden, können Verfahren gegen Unternehmen in einem anderen auslösen — und tun das. Die Fragmentierung des Vollzugs, auf die manche Unternehmen gesetzt haben, nimmt ab.
Zweitens: Betroffenenrechte werden aktiv geltend gemacht. Auskunftsersuchen, Löschanträge, Widersprüche gegen automatisierte Entscheidungen — die Zahl dieser Anfragen ist erheblich gestiegen, teilweise durch organisierte Kampagnen von Datenschutzaktivisten und NGOs, die systematisch Anfragen stellen und Verstöße melden. Unternehmen, die keine funktionierenden Prozesse für die Bearbeitung dieser Anfragen haben, geraten direkt in das Visier der Behörden.
Drittens: KI und neue Technologien schaffen neue Verarbeitungsrealitäten. Wer KI-Tools einführt, die personenbezogene Daten verarbeiten — und das ist kaum zu vermeiden —, schafft neue Verarbeitungsvorgänge, für die Rechtsgrundlagen, Datenschutz-Folgenabschätzungen und Transparenzpflichten erforderlich sind. Wer das nicht mitdenkt, hat eine wachsende Compliance-Lücke, die mit jeder neuen Software-Einführung größer wird.
Die häufigsten Lücken — und was dahintersteckt
In der Praxis der DSGVO-Compliance sind die Lücken selten zufällig verteilt. Sie konzentrieren sich auf bestimmte Bereiche, die strukturell schwierig zu schließen sind.
HR-Datenverarbeitung ist einer davon. Die Verarbeitung von Beschäftigtendaten ist datenschutzrechtlich besonders sensibel und gleichzeitig komplex, weil sie an der Schnittstelle zwischen DSGVO und Betriebsverfassungsrecht liegt. Wer Zeiterfassung, Leistungsmonitoring oder digitale Personalakten einführt, ohne die datenschutzrechtlichen und betriebsverfassungsrechtlichen Anforderungen zu erfüllen, hat auf beiden Feldern ein Problem.
Drittlandtransfers sind ein weiterer struktureller Schwachpunkt. Viele Unternehmen nutzen US-amerikanische Clouddienstleister, ohne die datenschutzrechtlichen Voraussetzungen vollständig abgeklärt zu haben. Das EU-US-Data-Privacy-Framework schafft seit 2023 eine neue Grundlage — aber nur für Unternehmen, die sich aktiv darunter zertifiziert haben. Für alle anderen stellt sich die Frage der Rechtsgrundlage für den Transfer erneut.
Marketing und Tracking bleiben dauerhaft im Fokus der Aufsichtsbehörden. Cookie-Einwilligungen, die nicht wirklich freiwillig sind, Tracking ohne Rechtsgrundlage, Retargeting ohne wirksame Einwilligung — das sind die Themen, bei denen Behörden aktiv Beschwerden nachgehen und bei denen die ersten deutschen Mittelstandsunternehmen spürbare Bußgelder erhalten haben.
DSGVO-Review als strukturiertes Projekt
Eine vollständige DSGVO-Compliance herzustellen ist kein Dauerthema, das man mit einem Datenschutzbeauftragten und gelegentlichen Schulungen bewältigen kann. Es ist ein Implementierungsprojekt — mit einer initialen Aufbauphase, die Substanz schafft, und einer laufenden Betriebsphase, die diese Substanz pflegt.
Die Aufbauphase ist klassische Projektarbeit: vollständige Erhebung aller Verarbeitungstätigkeiten, Bewertung der Rechtsgrundlagen, Identifikation und Schließung von Verarbeitungsvertragslücken, Überprüfung und Aktualisierung der TOMs, Einrichtung von Prozessen für Betroffenenrechte und Datenpannenmeldungen, Dokumentation in einer Form, die im Prüfungsfall trägt.
Das erfordert datenschutzrechtliches Wissen, das über das Standardwissen eines betrieblichen Datenschutzbeauftragten hinausgeht, operative Erfahrung mit der Umsetzung in Unternehmen und die Fähigkeit, IT, HR, Marketing und Legal zu koordinieren.
Ein Projektjurist mit DSGVO-Spezialisierung kann dieses Projekt strukturieren, führen und abschließen — mit einem Ergebnis, das eine belastbare Compliance-Architektur hinterlässt und den Datenschutzbeauftragten in die Lage versetzt, den laufenden Betrieb zu gewährleisten. Kein Dauerauftrag. Ein fertiges System.
Fazit: Die Welle kommt. Die Frage ist, wen sie trifft.
Die DSGVO-Bußgeldwelle ist keine Ausnahmeerscheinung mehr. Sie ist das neue Normal eines Rechtsrahmens, der nach Jahren der verhaltenen Durchsetzung jetzt mit voller Kraft vollzogen wird. Unternehmen, die ihre Compliance auf dem Stand von 2018 belassen haben, sind exponiert — nicht weil sie böswillig handeln, sondern weil die Anforderungen sich fortentwickelt haben und ihre Systeme nicht mitgewachsen sind.
Der Cookie-Banner war nie die Lösung. Er war immer nur der sichtbare Teil.
Was hinter dem Banner liegt, entscheidet — und genau das ist jetzt zu prüfen.
Andere Artikel
Vom Angestelltenmodell zur projektbasierten Zusammenarbeit.
Vom Angestelltenmodell zur projektbasierten Zusammenarbeit. Die juristische Dienstleistungsbranche befindet sich in einem spürbaren Wandel. Immer mehr Unternehmen und ...
Mehr Lesen
Netzwerkaufbau für Projektjuristen: Warum Ihre nächsten Aufträge aus Beziehungen entstehen
Der Auftrag läuft aus. Zeit, sich nach dem nächsten umzusehen. Sie durchforsten Projektbörsen, aktualisieren Ihr Profil, schreiben Bewerbungen. Wochen vergehen. Dann k...
Mehr Lesen

Ihr Team arbeitet von überall. Das Haftungsrisiko auch.Internationales Arbeitsrecht und Remote Work: Was jede Remote-Policy übersieht — und was Unternehmen jetzt prüfen müssen.
Die stille Rechtsgrauzone hinter dem Homeoffice-Versprechen Remote Work ist in deutschen Unternehmen angekommen. Was als Notlösung der Pandemiejahre begann, ist für vi...
Mehr Lesen
Lieferkettensorgfalt als Projektauftrag: Warum die CSDDD Unternehmen unter Zeitdruck setzt – und was Projektjuristen jetzt leisten müssen
Die EU-Lieferketten-Richtlinie (CSDDD) stellt Compliance-Abteilungen vor enorme Herausforderungen. Wer jetzt die richtigen juristischen Kapazitäten mobilisiert, sicher...
Mehr Lesen
KI in der Kanzlei: Wer zahlt wirklich die Rechnung?
Wie Legal-AI-Tools in Großkanzleien zur Margenmaschine werden – und warum das Unternehmen jetzt aufwachen sollten. Eine unbequeme Wahrheit über den KI-Boom im Anwaltsm...
Mehr Lesen
Der Tagessatz-Mythos: Was ein Projektjurist wirklich kostet – und warum der Vergleich mit der Festanstellung meistens falsch gerechnet wird
900 Euro Tagessatz klingt teuer. Ein Jurist im Angestelltenverhältnis klingt günstiger. Beides ist ein Irrtum – und er hat konkrete Konsequenzen für die Budgetplanung ...
Mehr Lesen